
Inleiding Het beheer van endpoint-beveiliging is de afgelopen jaren een cruciaal aandachtspunt geworden. Toenemende incidenten van hacktivisme, advanced persistent threats (APT’s) en malware — gecombineerd met de wildgroei aan persoonlijke apparaten op de werkplek — hebben traditionele benaderingen ontoereikend gemaakt.
Wat bedoelen we met “Endpoint”?
Een endpoint is elk apparaat dat verbonden is met een TCP/IP-netwerk, in het bijzonder het internet. Dit omvat:
- Laptops en desktops
- Smartphones en tablets
- POS-terminals (kassasystemen)
- Netwerkprinters
Kortom: als het verbinding maakt, is het een endpoint — en een potentieel risico.
Waarom traditionele beveiliging tekortschiet
Microsoft definieert endpoint-beveiliging als “de beveiliging van fysieke apparaten die letterlijk in handen van kwaadwillende gebruikers kunnen vallen.” Traditionele perimeterbeveiliging is niet langer voldoende. Organisaties moeten plannen maken voor verlies van apparatuur, ongeoorloofde toegang en geavanceerde aanvallen die oude modellen omzeilen.
Belangrijkste aanbevelingen voor sterkere endpoint-beveiliging
1. Planning van incidentrespons
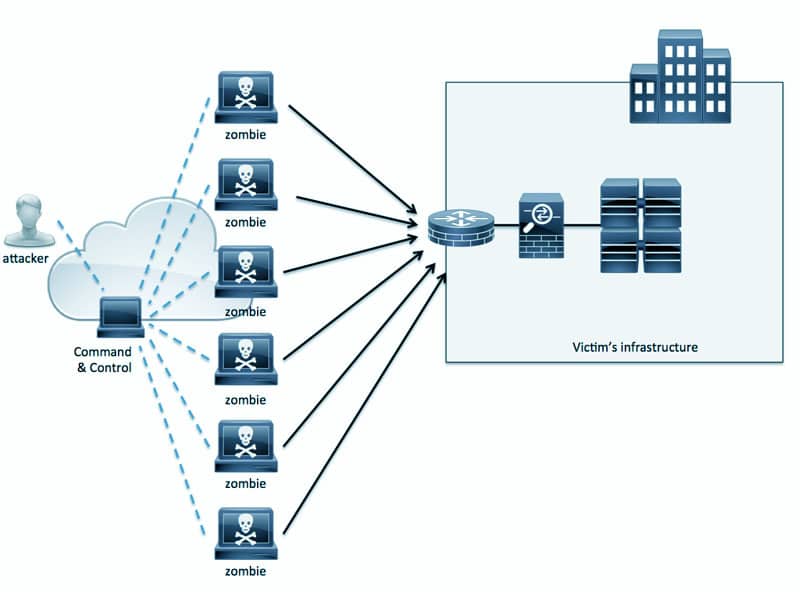
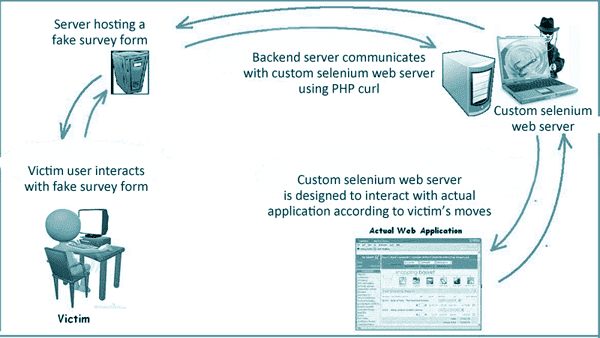
- Definieer duidelijke procedures voor social engineering, DDoS, verloren/gestolen apparaten, ongeoorloofde toegang en malware-uitbraken.
- Identificeer verantwoordelijke contactpersonen en zorg dat hun gegevens toegankelijk blijven.
2. Bewustzijn van infrastructuur
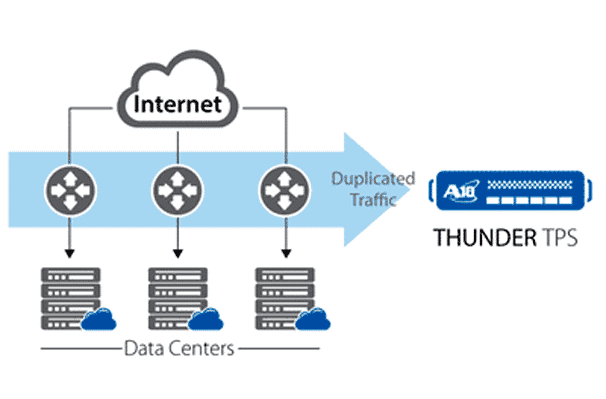
- Beveilig routers, firewalls en ondersteunende systemen.
- Zorg ervoor dat IT-operations en beveiligingsteams nauw samenwerken.
3. BYOD-beleid (Bring Your Own Device)
- Stel richtlijnen op voor acceptabel gebruik.
- Controleer de installatie van apps van derden.
- Handhaaf privilegebeheer en wijzigingsbeheer.
4. Toegang tot cloudgegevens
- Definieer beleid voor de omgang met gevoelige of vertrouwelijke informatie die in de cloud is opgeslagen.
5. Technologiekeuzes
- Selecteer geïntegreerde suites voor endpoint-beveiliging met mogelijkheden voor kwetsbaarheidsbeoordeling, apparaatbeheer en anti-malware.
- Beoordeel regelmatig opkomende technologieën en stem deze af op uw omgeving.
De risico’s van zwakke endpoint-beveiliging
Het negeren van deze maatregelen kan leiden tot:
- Financiële verliezen door datalekken en downtime
- Juridische problemen en compliance-kwesties
- Verlies van klantvertrouwen en reputatieschade
Het Ponemon Institute stelde vast dat 80% van de organisaties toegeeft dat laptops en mobiele apparaten aanzienlijke risico’s vormen omdat ze onvoldoende beveiligd zijn.
Conclusie
Het beheer van endpoint-beveiliging gaat niet over perfectie — het gaat over voorbereiding. Door helder beleid, moderne tools en proactieve responsplannen te implementeren, kunnen organisaties risico’s aanzienlijk verminderen en zowel hun gegevens als hun reputatie beschermen.